2026 年
2026-09-18
SEMI E187 資安精神:郵件 DLP 與 Archive 資訊治理
PM 部門經理 王東祈
SEMI E187:從設備安全看見半導體產業的資安要求
SEMI E187(Specification for Cybersecurity of Fab Equipment)是針對半導體製造設備所制定的資安規範,從作業系統支援、網路安全、端點防護與安全監控等面向,要求設備在設計、運作及維護階段具備基本的安全防護能力。其適用對象是半導體製造設備與相關運算環境,並非用來規範企業內所有資訊系統。
然而,半導體產業的資訊風險不會只停留在製造設備。企業日常透過電子郵件交換設計圖、BOM、規格書、測試紀錄、客戶需求與專案資訊,郵件既是重要的資料傳送管道,也保存了跨部門、客戶與供應商之間的往來脈絡。一旦內容遭到誤寄、未授權查閱,或事件發生後無法還原紀錄,都可能影響機密資訊與供應鏈信任。因此,郵件 DLP 與郵件 Archive 雖不屬於 SEMI E187 的規範範圍,仍可從相同的安全思維出發,從持續維護、安全連線、弱點管理到操作追蹤,建立更完整的郵件安全機制。
這些安全能力,也可以進一步對應到 SEMI E187 所強調的作業系統支援、網路安全、端點防護與安全監控四個面向。以下將依循這四個面向,進一步說明相關安全精神如何延伸到企業郵件環境。
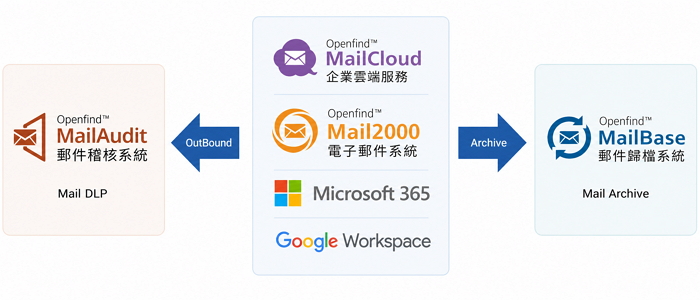
【圖一:企業郵件安全治理架構:涵蓋外寄DLP與歷史Archive系統】
作業系統支援:穩定運作的背後,安全要從系統底層開始
作業系統是各項郵件安全功能得以穩定運作的基礎。當作業系統停止原廠維護,已知弱點可能無法持續獲得修補,即使郵件內容已有稽核或歸檔機制,承載服務的底層環境仍可能形成風險。SEMI E187 因此重視作業系統是否處於支援週期,也反映出資訊系統需要具備持續維護與安全更新的能力。
以圖一的 Mail DLP 及 Archive 系統為例,除了採用仍在原廠維護週期內的作業系統,以持續取得必要的安全更新外,產品本身也依循既定的開發與版本生命週期持續維護,包含功能更新、相容性驗證與安全修補。每次版本更新前,皆會確認系統穩定性與相關環境相容性,再依規劃提供更新。對需要長期運作的郵件 DLP 與 Archive 而言,從底層作業系統到產品版本都維持在可持續更新的狀態,才能降低因環境老化或版本停滯所累積的安全風險,也更貼近 SEMI E187 對系統生命週期與持續維護的安全精神。
網路安全:為郵件傳輸建立長期防線,從 TLS 邁向 PQC
電子郵件在企業內外部網路之間流動,除了郵件內容與附件,登入憑證、管理操作及系統介接資料也需要避免在傳輸途中遭到攔截或竄改。這與相關規範強調安全通訊協定、降低不安全連線風險的方向一致;對郵件 DLP 與 Archive 而言,加密連線是保護資料流動過程的重要基礎。
上述二套系統均支援 TLS 加密連線,降低系統操作及郵件傳輸過程中資料遭到攔截的風險;相關連線亦進一步支援 PQC(Post-Quantum Cryptography,後量子密碼學),涵蓋 Web 與 Web API 的 HTTPS 連線,以及 SMTP 的 SMTPS、STARTTLS 連線,以因應未來量子運算對傳統加密技術可能帶來的威脅。此外,郵件 DLP 可透過 ZIP 或 PDF 加密保護外寄內容,使傳輸通道與郵件資料本身分別獲得保護。這些設計反映的不是以單一加密功能宣稱合規,而是讓郵件系統的連線與資料傳送延續這項規範所重視的網路安全原則。
端點防護:讓風險提早被看見,持續檢查與降低安全弱點
端點防護不只著眼於惡意程式,也包含對系統弱點的持續掌握。產品功能與相依元件會隨版本演進,新的已知弱點也可能陸續被揭露;若缺少定期檢查與後續處理,風險便可能在長期運作的系統中累積。相關規範將弱點與惡意程式防護納入設備安全要求,正是希望安全管理能成為持續性的工作。
在產品維護上,系統會定期進行弱點掃描並產出 Security Report,作為掌握已知弱點、判斷風險與安排後續處理的依據。掃描結果可協助產品團隊確認需要修補或持續追蹤的項目,並配合版本更新流程進行改善。這套從檢查、評估到處理的做法,使郵件 DLP 與 Archive 不只關注郵件內容,也持續檢視系統本身的安全狀態,與其端點防護及弱點管理精神相互呼應。
安全監控:讓每一次操作都有跡可循,從權限控管到 Log 追蹤
當事件發生時,企業需要回答誰曾經接觸資料、郵件如何被處置,以及哪些操作與案件有關。相關要求對帳號權限、Log 紀錄與安全監控的重視,目的正是限制未授權操作,並留下足以支援調查的軌跡。放到郵件環境中,DLP 可在資料寄出時記錄規則判斷與處置,Archive 則保存歷史郵件及調閱活動,讓資料流向與人員操作能被交叉追查。
MailAudit 可稽核郵件內文與附件,辨識關鍵字及機敏資料,並保留郵件觸發條件、處置結果與相關操作紀錄;MailBase 作為郵件 Archive 系統,除集中保存郵件外,也提供全文檢索、歷史郵件調閱、郵件稽核與案件追蹤。系統可依管理者、稽核人員、閱信人員及一般使用者等角色設定不同的調閱範圍,並記錄登入、搜尋、檢視、轉寄與匯出等操作。分級權限降低非必要人員接觸郵件的機會,完整紀錄則可為稽核與事件調查提供依據。
結論:從設備安全延伸到企業郵件資訊保護
SEMI E187 主要規範半導體製造設備,導入郵件 DLP 或 Archive 並不代表企業或設備因此符合 SEMI E187。然而,從作業系統支援與安全更新、TLS 與 PQC 加密連線、弱點持續檢查,到帳號權限與 Log 追蹤,這些要求也反映了現代資訊系統應具備的基本安全思維。對半導體企業而言,設備安全與郵件資訊保護各有不同的管理範圍,卻同樣需要在系統設計、日常操作及後續維護中持續落實。
郵件 DLP 可在資料寄出前協助辨識與保護機敏內容,郵件 Archive 則保存重要郵件與操作軌跡,提供後續查詢、稽核及事件調查的依據,並透過系統維護、加密傳輸、弱點管理、分級權限與完整紀錄,將這項規範所代表的安全精神延伸至企業郵件環境。當半導體產業持續提高設備端的資安要求,承載設計資料、客戶資訊與供應鏈往來的郵件管道也需要同步受到重視,才能讓資料從寄出前的保護到寄出後的保存與追蹤形成完整治理,進一步強化供應鏈的資訊保護與營運韌性。